Seguridad de los datos del DPP: cómo proteger los pasaportes digitales de producto frente a ciberataques y falsificaciones

La digitalización llega a todos los ámbitos de la empresa, pero pocas novedades prometen cambiar tanto las reglas del juego como el pasaporte digital de producto. Con la llegada de la nueva normativa de economía circular de la Unión Europea, el DPP está dejando de ser un concepto exótico para convertirse en un estándar obligatorio.
La idea es de una sencillez brillante: cada producto, desde la batería de su coche eléctrico hasta el jersey que lleva puesto, tendrá su propio perfil digital. Ese perfil contendrá la historia completa de su ciclo de vida, el origen de sus materiales, su huella de carbono y sus instrucciones de reciclaje.
Pero esto plantea una pregunta muy seria que, con el entusiasmo por el desarrollo sostenible, a menudo queda en segundo plano: ¿qué ocurre con esta enorme base de datos si cae en malas manos? La seguridad de los datos de los pasaportes digitales de producto va mucho más allá de un problema informático.
Es la base sobre la que se construye la confianza de los consumidores, los socios comerciales y los reguladores. Si un pasaporte digital se puede manipular con facilidad, toda la idea de trazabilidad y transparencia se viene abajo. En este artículo vemos en detalle por qué el DPP es un objetivo tan atractivo para los ciberdelincuentes y qué medidas tecnológicas y estratégicas concretas deben tomar las empresas para proteger sus productos y su reputación.
Por qué el pasaporte digital de producto es una «mina de oro» para los hackers
Para saber cómo defendernos, primero hay que entender qué protegemos. El pasaporte digital de producto es mucho más que una etiqueta con código de barras: es un ecosistema de datos complejo que reúne información de muchos participantes de la cadena de suministro, como proveedores de materias primas, fabricantes, empresas de logística y minoristas.
Este registro digital contiene secretos comerciales muy sensibles.
Por ejemplo, las proporciones exactas de las aleaciones de un componente industrial, la lista de proveedores externos de una marca o los procesos de producción concretos que le dan ventaja competitiva en el mercado. Para el espionaje industrial, esta información no tiene precio.
Por otro lado, para quien quiera dañar la reputación de una empresa, manipular los datos de su huella ambiental puede desencadenar un escándalo mediático de primer orden.
Además, el DPP suele estar conectado en tiempo real con los sistemas de planificación de recursos empresariales (ERP) de las empresas. Una intrusión a través de la infraestructura del pasaporte puede convertirse en una «puerta trasera» al núcleo de la red corporativa.
Anatomía de las amenazas: ¿de qué tenemos que protegernos exactamente?
Las amenazas contra los pasaportes digitales se pueden agrupar en varias áreas principales, y cada una exige un enfoque específico para neutralizarla.
- Falsificación de datos y fraude de greenwashing: El riesgo más evidente para el DPP es que se altere la información del propio pasaporte. Imagine un fabricante de moda rápida que modifica ilegalmente el pasaporte digital de sus productos para que figuren como fabricados con un 100 % de algodón reciclado cuando en realidad no es así. Además de engañar al consumidor final, infringe la legislación europea. La falsificación también puede servir a quienes producen mercancía de contrabando, que copian un pasaporte digital válido y lo asocian a un producto falso para que parezca auténtico.
- Filtraciones de datos: El acceso no autorizado a las bases de datos donde se almacenan los pasaportes digitales puede provocar la fuga de propiedad intelectual. Los hackers buscan puntos débiles en la seguridad de los servidores en la nube o en las conexiones API (interfaces de programación de aplicaciones) que enlazan los distintos sistemas de la cadena de suministro.
- Ransomware y ataques de denegación de servicio (DDoS): ¿Qué ocurre si unos hackers cifran los datos de los pasaportes y piden un rescate para recuperarlos? Si la línea de producción está automatizada y necesita generar el DPP en tiempo real, un ataque así podría paralizar toda la planta. Del mismo modo, los ataques DDoS pueden saturar los servidores y dejar los pasaportes digitales fuera del alcance de las autoridades aduaneras o de los clientes finales, con el consiguiente caos logístico y las pérdidas económicas.
El escudo tecnológico: cómo construir un pasaporte digital a prueba de ataques
La protección del DPP no puede depender de una sola solución. Exige un enfoque por capas que combine lo último en criptografía y seguridad de redes. El principio de «seguridad desde el diseño» tiene que guiar el trabajo desde el primer momento en que se conciben los sistemas de pasaportes de producto.
Blockchain y tecnologías descentralizadas
Una de las soluciones más eficaces contra la falsificación de datos es el blockchain u otras tecnologías de registro distribuido. En una base de datos centralizada tradicional, un solo administrador puede modificar una entrada; el blockchain, en cambio, almacena los datos en una red descentralizada de nodos.
Cada vez que se añade información al pasaporte digital (por ejemplo, cuando llega una materia prima a la fábrica o cuando un producto supera el control de calidad), se registra como un «bloque» independiente, vinculado criptográficamente al anterior. Si alguien intentara cambiar los datos con efecto retroactivo (por ejemplo, para ocultar que se usó una sustancia química tóxica), tendría que modificar ese bloque y todos los posteriores en toda la red a la vez, algo que en la práctica es computacionalmente imposible. Así se garantiza la «inmutabilidad» absoluta de los datos: una vez registrada, la historia del producto no puede reescribirse.
Criptografía y firmas digitales
Para asegurarse de que los datos del pasaporte proceden de una fuente legítima y no de un estafador, se utilizan la criptografía asimétrica y las firmas digitales. Cada participante de la cadena de suministro tiene una clave criptográfica única.
Cuando un proveedor introduce información en el DPP, la firma digitalmente con su clave privada.
Cualquier otro participante de la cadena puede verificar esa firma con la clave pública del proveedor. Si los datos se han alterado durante la transmisión, aunque sea en un solo byte, la comprobación matemática falla y el sistema señala la manipulación. Es el equivalente digital del lacre de una carta, pero millones de veces más seguro.
Arquitectura Zero Trust
La ciberseguridad tradicional se centra en defender el «perímetro», es decir, en levantar un muro alto alrededor de la red. Pero en el mundo del DPP, donde decenas de empresas de todo el mundo comparten datos, no hay un perímetro claro. Aquí entra en juego la arquitectura Zero Trust (confianza cero).
Su principio básico es «nunca confiar, verificar siempre». El sistema no confía automáticamente en ningún usuario ni dispositivo, aunque ya esté dentro de la red corporativa.
Cada intento de acceder a los datos del pasaporte digital, ya sea para leer o para escribir, exige una autenticación y una autorización estrictas. Así se reduce al mínimo el riesgo de amenazas internas y se limitan los daños si un hacker consigue comprometer una cuenta.
Medidas prácticas para la empresa: de la teoría a la acción
Poner en marcha todas estas tecnologías puede intimidar a un equipo directivo, pero la seguridad es un proceso continuo y no tiene un punto final. Para protegerse de ciberataques y falsificaciones al implantar el pasaporte digital de producto, las empresas necesitan una estrategia interna clara. Estas son las medidas prácticas más importantes que debería tomar cualquier organización:
- Control de acceso granular basado en roles (RBAC): No todos los participantes de la cadena necesitan acceder a toda la información. El minorista tiene que ver los materiales y las instrucciones de reciclaje, pero no necesita saber el precio exacto de las materias primas del proveedor principal. Los sistemas deben configurarse para mostrar solo lo necesario para cada rol.
- Autenticación multifactor (MFA) obligatoria: Cada inicio de sesión en el sistema de gestión del DPP debe protegerse con algo más que una contraseña. Los datos biométricos o los tokens físicos reducen drásticamente el riesgo de acceso no autorizado con credenciales robadas.
- Auditorías y pruebas de penetración periódicas: La seguridad del sistema debe ponerse a prueba de forma continua. Contratar a «hackers éticos» (de sombrero blanco) para que simulen ataques contra la infraestructura del DPP es la mejor manera de descubrir vulnerabilidades antes de que las aprovechen delincuentes reales.
- Formación de los empleados: El eslabón más débil de cualquier sistema de seguridad sigue siendo la persona. Es imprescindible formar con regularidad a la plantilla para reconocer correos de phishing y técnicas de ingeniería social, porque los hackers suelen usar precisamente estas vías para lograr el primer acceso a las redes corporativas.
- Control estricto de los proveedores: Su sistema de DPP es tan seguro como su proveedor más débil. Las empresas deberían exigir certificaciones de seguridad (como ISO 27001) a todos los socios con permisos para escribir datos en los pasaportes de producto.
El papel de la normativa y la normalización
La tecnología aporta las herramientas y la normativa fija las reglas. Además de exigir la introducción del DPP, la Unión Europea está preparando marcos estrictos sobre cómo deben protegerse estos sistemas. El Reglamento de diseño ecológico para productos sostenibles (ESPR), Reglamento (UE) 2024/1781, establece requisitos exigentes de interoperabilidad y seguridad de los datos.
También hay que tener en cuenta su relación con el Reglamento general de protección de datos (RGPD). Aunque el DPP se centra sobre todo en los productos, puede contener datos relativos a personas. Por eso los sistemas de pasaporte digital deben diseñarse para cumplir plenamente las normas de protección de datos personales, con técnicas como la seudonimización criptográfica.
Las normas abiertas serán decisivas. Organizaciones como ISO y varios consorcios internacionales trabajan en protocolos universales que garanticen que los pasaportes puedan leerse desde distintos sistemas de todo el mundo y que las normas criptográficas que los protegen sean coherentes y fiables.
Reflexiones finales sobre la seguridad de los datos del DPP
El pasaporte digital de producto cambia de raíz la forma en que producimos, consumimos y reciclamos. Puede limpiar los mercados de falsificaciones, acabar con las afirmaciones de sostenibilidad engañosas y hacer posible una economía circular real. Pero ese potencial solo se materializará si los datos de los pasaportes son fiables y están protegidos.
Proteger el DPP de ciberataques y falsificaciones exige un compromiso continuo con la seguridad, y no una inversión puntual en software. Las empresas que lo entiendan hoy y construyan sus sistemas sobre una base sólida de criptografía, descentralización y control de acceso estricto evitarán multas y daños a su reputación, y además se ganarán lo más valioso que puede tener una empresa: la confianza firme de sus clientes.
Nuestras soluciones
El DPP en cada sector

DPP para productos de construcción
El DPP aporta transparencia sobre la composición y la sostenibilidad de los materiales de construcción, y facilita acreditar su origen y el cumplimiento de las normas.
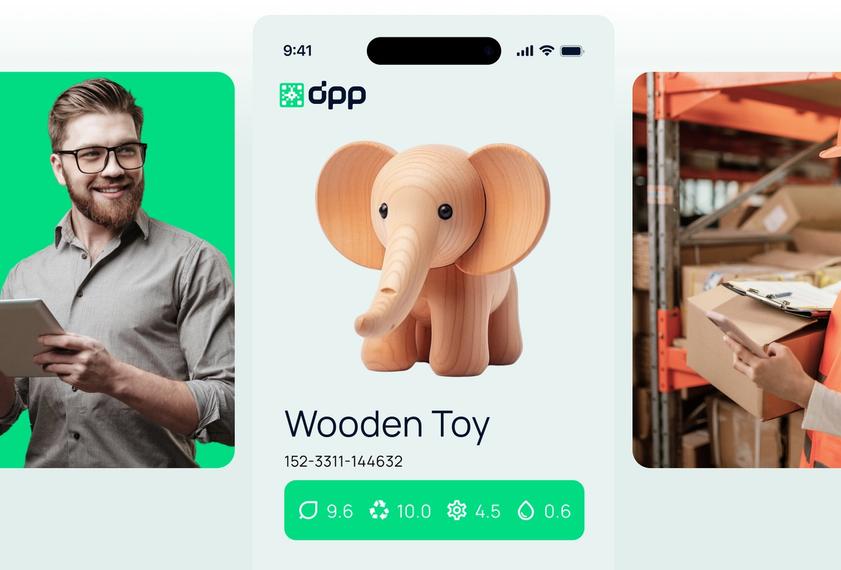
DPP para importadores
El importador se asegura de que cada producto tenga un DPP válido y accede al mercado de la UE sin riesgo de sanciones ni retrasos.

DPP para consumidores finales
El DPP aporta transparencia sobre la composición, el origen y el reciclado de los productos, para que los consumidores elijan de forma responsable y con conocimiento de causa.
Nos preguntan:
Preguntas frecuentes
El blockchain almacena los datos en una red descentralizada en la que cada nueva entrada está vinculada criptográficamente a la anterior. Para cambiar la información con efecto retroactivo, un atacante tendría que modificar a la vez todos los bloques posteriores en toda la red, algo computacionalmente imposible en la práctica.
Zero Trust (confianza cero) es un enfoque en el que el sistema no confía automáticamente en ningún usuario ni dispositivo, ni siquiera en los que ya están dentro de la red. Cada intento de acceso a los datos exige una autenticación y una autorización estrictas. Es especialmente importante en el DPP, porque decenas de empresas de todo el mundo comparten los datos y no existe un perímetro protegido claro.
Cada participante de la cadena firma los datos que introduce con una clave criptográfica privada única. Los demás pueden verificar la firma con la clave pública: si durante la transmisión se ha alterado aunque sea un solo byte, la comprobación falla automáticamente y el sistema señala la manipulación.
Las empresas deberían implantar un control de acceso granular basado en roles, la autenticación multifactor obligatoria, auditorías y pruebas de penetración periódicas a cargo de hackers éticos y formación para que la plantilla reconozca ataques de phishing, y exigir certificaciones de seguridad (como ISO 27001) a todos los proveedores con permisos para escribir datos en los pasaportes.
WIARA y su solución DPP completa
Nuestras soluciones
DPP para importadores
El importador se asegura de que cada producto tenga un DPP válido y accede al mercado de la UE sin riesgo de sanciones ni retrasos.
DPP para fabricantes
El fabricante crea y mantiene el DPP, acredita el cumplimiento normativo y la sostenibilidad, se gana la confianza del mercado y mejora sus procesos.

DPP para el sector textil
El DPP aporta trazabilidad desde la fibra hasta el reciclado, acredita la sostenibilidad de las marcas y genera confianza en el consumidor.
WIARA, al servicio de su empresa
Implante el DPP en su proceso de producción de forma rápida, sencilla y eficaz